Compliance Copilot – AI för underlag till SOC 2, HIPAA, GDPR
Revisionsförberedelser äter sex veckor av någons kalender. Vi bygger AI-agenter som samlar in underlag, mappar kontroller mot dina faktiska policyer och sätter ihop revisionspaketet – ett kvartals arbete blir några dagar, med ett spår en revisor godtar.
- 1Samla inAgenter hämtar från IAM, kodrepo, ärendesystem, infrastruktur
- 2MappaVarje artefakt kopplas till en kontroll
- 3GranskaMänsklig kö för fall med låg tillförlitlighet
- 4AvvikelsekontrollFlaggar kontroller som försämrats sedan förra cykeln
- 5PaketeraRevisionsklar export, anpassad efter din revisor
Cykeln löper kontinuerligt – revisionsförberedelser blir ”exportera paketet”, inte ”starta projektet”.
Det här får du
När det passar
- Du genomgår SOC 2 Type II-, HIPAA-, ISO 27001- eller GDPR-revisioner årligen eller oftare
- Revisionsförberedelserna är en mätbar kostnad i kalenderveckor och nyckelpersoners tid
- Du har eller använder en compliance-plattform (Drata/Vanta/Secureframe) och vill bygga vidare på den, inte ersätta den
- Ledningen har godkänt AI i compliance-arbetet – med mänsklig granskning och ett fullständigt spår
När det inte passar
- Du står inför din allra första revision – ta dig igenom en manuellt innan du automatiserar, då vet du vad som är värt att automatisera
- Din revisor förbjuder uttryckligen AI i underlagsinsamlingen – vissa gör det, och vi kontrollerar innan vi bygger något
- Det finns ingen människa i loopen någonsin – revisorer accepterar inte helt automatiserat underlag
Process
Vecka 1: inventering av kontroller och kartläggning av källsystemen. Vecka 2–4: agenter för insamling av underlag kopplas in för de 60% av kontrollerna som står för 80% av arbetet. Vecka 5–6: granskningskö, avvikelsedetektering och export av revisionspaketet. Vecka 7: en testkörning mot en tidigare revision, så att du ser exakt det paket som revisorn kommer att se.
Hela leveransprocessenPrissättning
Fast pris för bygget: $60–160k beroende på ramverk och antal källsystem. Kvartalsavtal för att utöka kontroller och lägga till fler ramverk. Avgifter till compliance-plattformen (Drata, Vanta med flera) faktureras enligt dina befintliga villkor – vi bygger vidare på dem, ersätter dem inte.
Se våra samarbetsformerSå skulle vi bygga det
Blueprints: exempelprojekt med planen, arkitekturen och målen vi skulle utgå från.
Vanliga frågor
- Accepterar en revisor AI-insamlat underlag?
- Ja – så länge det finns ett spår av mänsklig granskning, underlaget hänvisar till primärkällor (en skärmdump av en IAM-policy är policyn, inte AI:ns sammanfattning av den) och agentens egna åtgärder går att granska. Vi designar för alla tre. Vissa revisorer kräver ytterligare process – vi kontrollerar din.
- Ersätter det här Drata, Vanta eller Secureframe?
- Nej – vi bygger vidare på dem. De är starka på ramverksmallar och kontinuerlig övervakning, men svagare på den långa svansen av egna kontroller och på att sätta ihop själva revisionspaketet. De flesta kunder behåller sin compliance-plattform och lägger till ett lager av agenter ovanpå.
- Vilka ramverk stödjer ni?
- SOC 2 (Type I och II), HIPAA, ISO 27001, GDPR, PCI DSS och HITRUST. Nya ramverk tillför ungefär 2–3 veckors mappningsarbete – agenterna själva är ramverksoberoende.
- Hur skiljer sig det här från en ”compliance-chatbot”?
- Chatbotar svarar på frågor om policyer. De här agenterna utför åtgärder: de frågar källsystem, hämtar underlag, mappar kontroller, flaggar avvikelser och sätter ihop paket. Det som brukade vara sex veckor av någons kalender är nu en kontinuerlig process i bakgrunden.
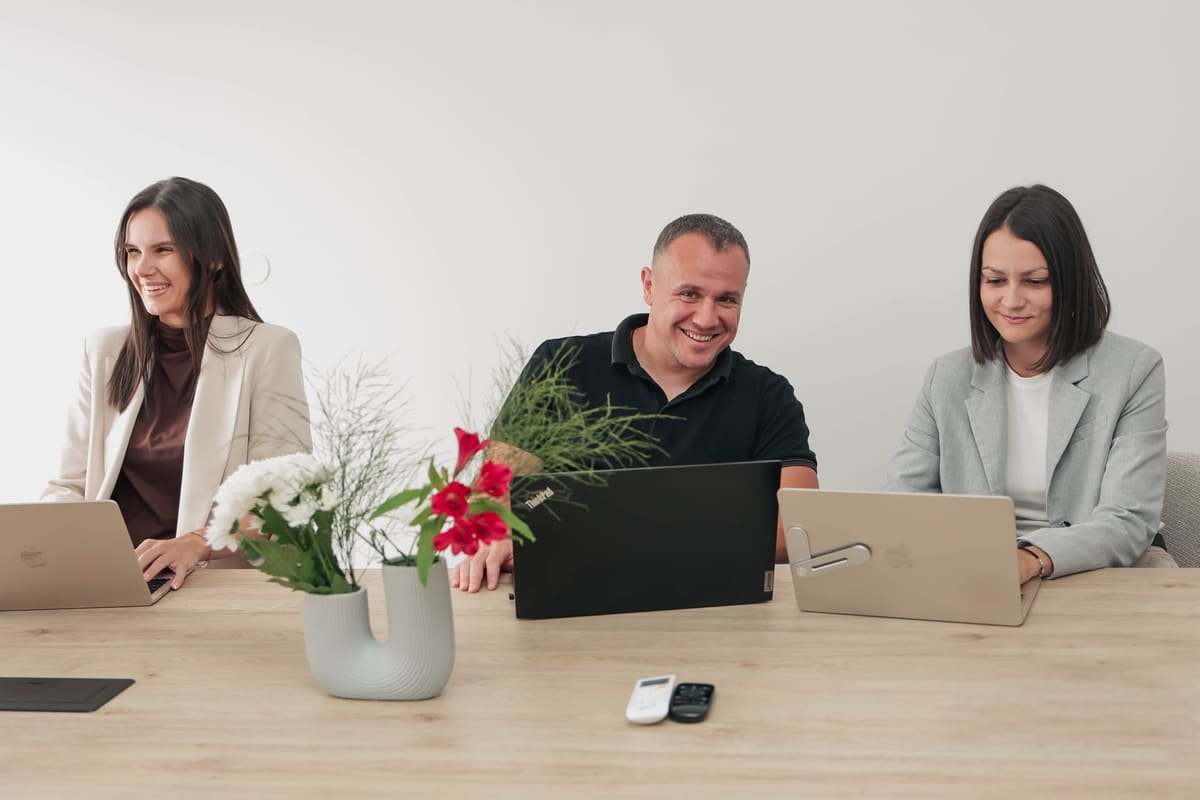
Vem som bygger det
Vårt eget team, som arbetar från vårt kontor i Istočno Sarajevo, Bosnien och Hercegovina. Ingenjörerna på ditt behovssamtal är samma personer som bygger det.
Möt teamet