Zutrittskontrolle & PropTech
Softwareentwicklung für Zutrittskontrolle – Smart Buildings, Bewohner-Apps & herstellerübergreifende Hardware-Integration
Zutrittskontrolle ist eines unserer Aushängeschilder – wir haben Zutrittssysteme für vernetzte Wohnanlagen ausgeliefert, die auch dann funktionieren, wenn das WLAN ausfällt, ein Bewohner um 23 Uhr vor verschlossener Tür steht und die Hausverwaltung einen Audit-Trail braucht, der vor Gericht standhält. PropTech ist die übergeordnete Kategorie dazu.
Was wir von Teams im Bereich Zutrittskontrolle & PropTech hören
- Zutrittsereignisse schlagen unbemerkt fehl, sobald das Gebäudenetz kurz aussetzt – Bewohner stehen vor verschlossener Tür, und der Anruf landet beim Bereitschaftsteam
- Vendor-Lock-in bei der Hardware: Jedes neue Gebäude oder Schlossmodell bedeutet, die halbe Integrationsschicht neu zu schreiben
- Audit-Logs, die Offline-Ereignisse nicht sauber erfassen – die Lücke fällt genau an dem Tag auf, an dem die Rechtsabteilung ein Protokoll anfordert
- Lücken im Lebenszyklus von Zutrittsberechtigungen: Bewohner ziehen aus, behalten aber wochenlang Zutritt, weil nichts das Mietverwaltungssystem mit der Zutrittsebene abgleicht
- Berechtigungsmodelle, die Regeln wie „Reinigungskraft hat dienstags von 9–12 Uhr Zutritt, jeder Eigentümer kann übersteuern“ nicht abbilden können
- Bewohner wandern ab, weil die App hakelig ist und eine Gästeeinladung 9 Taps braucht
- Compliance-Lücken bei personenbezogenen Bewohnerdaten und der Aufbewahrung von Zutrittsprotokollen
- Hausverwaltungen jonglieren mit 3 verschiedenen Dashboards, weil nichts integriert ist
Regulierung & Compliance, mit denen wir arbeiten
DSGVO (Bewohnerdaten in der EU + Regeln zur Verarbeitung biometrischer Daten)
CCPA & Datenschutzgesetze der US-Bundesstaaten
Anforderungen aus Brandschutz und Personensicherheit (freie Fluchtwege, Fail-Safe-Verhalten)
ADA / Barrierefreiheit (Bewohner-Apps + physischer Zutritt)
Integrationsstandards von ASSA ABLOY / SALTO / dormakaba / Latch
OSDP v2 für die sichere Kommunikation zwischen Leser und Controller
BACnet / Modbus für die Interoperabilität mit weiterer Gebäudetechnik
Was wir liefern
iOS- und Android-Apps für Bewohner und Mieter mit biometrischer Entsperrung, BLE-/NFC-Zutrittsberechtigungen und offlinefähigen Gästepass-Abläufen
Herstellerübergreifende Zutritts-Gateways – ein einheitliches Domänenmodell über ASSA ABLOY, SALTO, dormakaba, Latch und BLE-OEM-Hardware
Web-Dashboards für Hausverwaltungen mit RBAC über mehrere Objekte und Mandanten – bis auf Ebene von Wohneinheit und Tür
Revisionssichere Zutrittsprotokolle, die einer rechtlichen Prüfung standhalten – Offline-Ereignisse werden erfasst, signiert und abgeglichen
Offlinefähige Berechtigungsarchitektur (signierte Tokens, zwischengespeicherte Zutrittsrechte), damit Türen auch bei Netzausfall funktionieren
Integrationen mit Mietverwaltungssystemen (Yardi, AppFolio, RealPage, Buildium, Entrata) – damit der Zutritt bei einem Auszug in Minuten statt Wochen erlischt
Besuchermanagement, Paketraum-Workflows, Module für Gegensprechanlage und Buchung von Gemeinschaftsflächen
Hardware-in-the-Loop-Testsuites – denn Integrationsfehler zeigen sich erst im echten Gebäude
So würden wir es bauen
Blueprints: Beispielprojekte mit Plan, Architektur und den Zielgrößen, von denen wir ausgehen würden.
FAQ
- Integrieren Sie unsere vorhandene Zutrittskontroll-Hardware, oder müssen wir sie austauschen?
- Wir integrieren, was verbaut ist. In bisherigen Projekten haben wir Adapter für ASSA ABLOY, SALTO, dormakaba, Latch und BLE-basierte Schlösser asiatischer OEMs ausgeliefert. Das Muster: ein Gateway-Service, der Hardware-Ereignisse in ein einheitliches Domänenmodell überführt, sodass es der Bewohner-App und dem Verwaltungs-Dashboard egal ist, welches Schloss an welcher Tür sitzt – und ein neuer Hardwarehersteller bedeutet einen zusätzlichen Adapter statt eines Neubaus der Plattform.
- Was passiert, wenn das Gebäudenetz ausfällt?
- Das Produkt muss Bewohner trotzdem hereinlassen. Wir konzipieren Zutrittsabläufe mit offlinefähigen Zutrittsberechtigungen (signierte Tokens, zwischengespeicherte Zutrittsrechte), und das Gateway gleicht die Ereignisse ab, sobald die Verbindung wieder steht. Im Audit-Log sind Offline-Ereignisse vollwertige Einträge – nichts geht verloren. Das testen wir bei jedem PR, der die Berechtigungs- oder Gateway-Schicht berührt, auf echter Hardware.
- Wie gehen Sie mit Audit-Trails für rechtliche oder Compliance-Fälle um?
- Jedes Zutrittsereignis – erfolgreich, abgelehnt, nachträglich offline abgeglichen, manuell übersteuert – wird signiert, mit Zeitstempel versehen und unveränderbar gespeichert. Der Audit-Log-Service ist darauf ausgelegt, gerichtsfest zu sein: abfragbar pro Wohneinheit, pro Bewohner und pro Zeitraum, mit Korrelation der Herstellerereignisse, sodass sich exakt rekonstruieren lässt, welche Hardware zu welchem Zeitpunkt was getan hat. In früheren Projekten haben wir Anfragen von Anwaltskanzleien und Versicherern bearbeitet.
- Wie testen Sie mit echter Hardware?
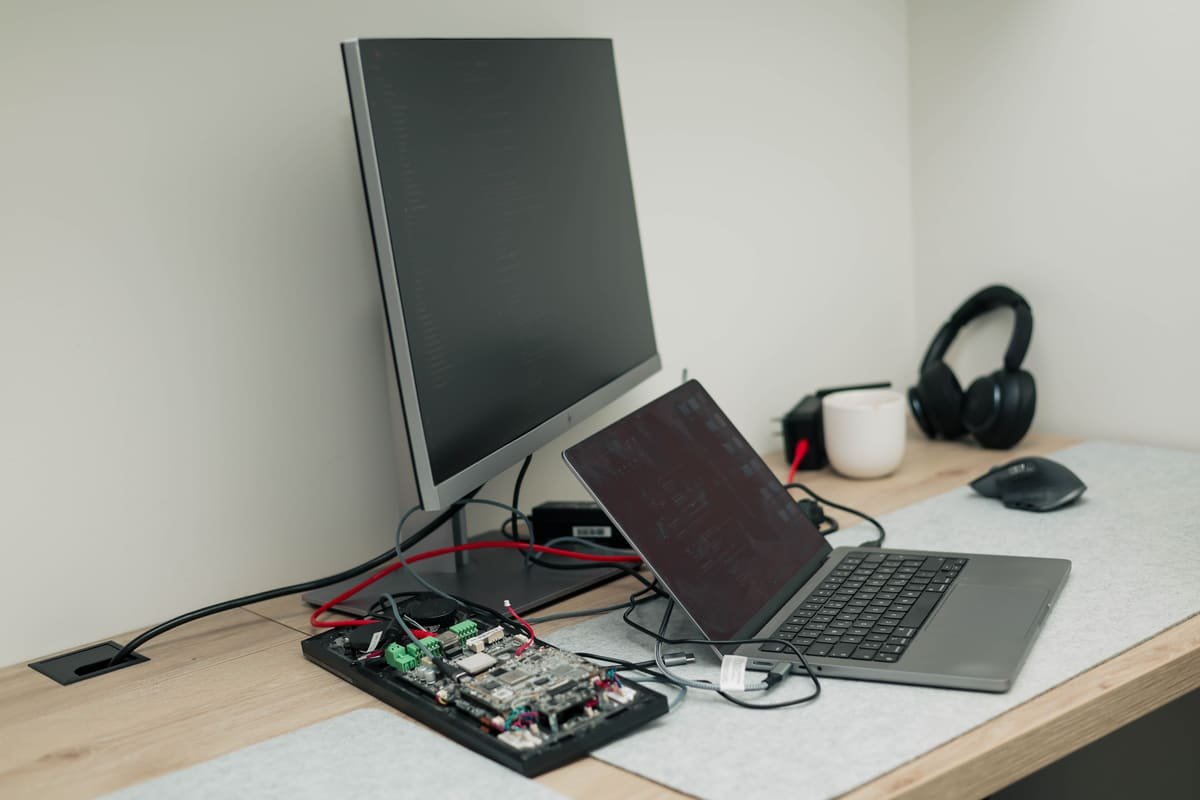
- Mit Hardware-in-the-Loop-Staging: In unserem Büro steht ein Rack mit repräsentativen Schlössern, Gegensprechanlagen und Gateways, gegen das wir bei jedem PR Integrationstests fahren. Builds, die die Hardware-Adapterschicht berühren, lassen sich erst mergen, wenn sie die Rack-Tests bestehen. Das ist der wichtigste Grund, warum unsere Zutrittskontrollprojekte im Praxiseinsatz nicht ausfallen.
- Können Sie Portfolios mit mehreren Objekten abbilden?
- Ja. Portfolios mit mehreren Objekten sind von Grund auf vorgesehen – Objekte, Wohneinheiten, Bewohner, Personal und Dienstleister werden getrennt modelliert, darüber liegt ein Reporting auf Portfolioebene. RBAC ist hierarchisch aufgebaut (Portfolio → Objekt → Wohneinheit → Bewohner), und Zutrittsrichtlinien lassen sich auf jeder Ebene erben oder überschreiben.
- Machen Sie nur Wohnimmobilien oder auch Gewerbe- und Mixed-Use-Objekte?
- Beides. Unsere Vorzeige-Fallstudie stammt aus dem Wohnbereich, aber dasselbe Plattformmuster (über Gateways vereinheitlichte Hardware, offlinefähige Zutrittsberechtigungen, revisionssichere Logs) lässt sich auf Büroimmobilien, Mixed-Use-Quartiere, Hotellerie und geschlossene Wohnanlagen übertragen. Die größten Unterschiede liegen bei den Besucherabläufen, der Anbindung an die Gebäudeleittechnik und den Anforderungen an Personenschutz und Brandschutz.
Wer es baut
Unser eigenes Team arbeitet aus unserem Büro in Istočno Sarajevo, Bosnien und Herzegowina. Die Engineers in Ihrem Erstgespräch sind dieselben, die es später auch bauen.
Das Team kennenlernen